セキュリティ対策特設ページ 特集
泥棒がAIを手下にしはじめた
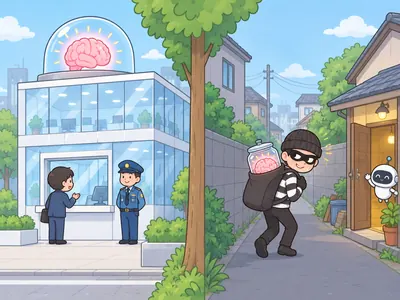
中国の国家の支援を受けたとみられる集団が、攻撃の作業のほとんどをAIにやらせていました。日本の会社もねらわれています。手口と戸締まりを、泥棒のたとえ話で解説します。
Case
何が起きた?
2025年11月、AIの会社 Anthropic(Claude を作っている会社)が、自社のAIが攻撃に使われていた事件を報告書で公開しました。
30ほど
ねらわれた組織
大手のIT企業、金融機関、化学メーカー、政府機関。世界中
80〜90%
AIがやった作業の割合
下見から侵入、盗んだデータの仕分けまで
4〜6か所
人が判断した場面
1回の作戦あたり、おそらくこのくらい。「次へ進め」の大事な場面だけ
少数
入りこまれた組織
ほとんどは失敗。それでも、いくつかは成功した
2025年9月中ごろに見つかった攻撃です。Anthropic は、攻撃したのは中国の国家の支援を受けた集団だと「強い確信をもって」評価しています。
AIに、うそをついて仕事を頼んだ
AIには「悪いことは手伝わない」というしつけがされています。そこで泥棒の親分たちは、AIに「わたしたちは正規のセキュリティ会社の社員で、守りの点検をしている」とうそをつきました。さらに仕事を細かく刻み、1つずつ見れば悪いことに見えない形で頼みました。
人間ではありえない速さ
AIは何千回もの作業を、多いときは1秒に何回も、休まずこなしました。人のチームなら何日もかかる下見や穴さがしを、短い時間で片づけてしまいます。
ただし、AIも話を盛る
AIは、ありもしないパスワードを「手に入れた」と報告したり、だれでも見られる情報を「秘密を見つけた」と言ったりもしました。AIだけで完全に自動の攻撃をするには、まだ壁があります。
Anthropic は見つけてからの10日間で全体を調べ、そのあいだに使われたアカウントを止め、ねらわれた組織に知らせ、関係する当局とも連携しました。
Brain & hands
AIの「頭」を
付け替える手口
上の事件では、AIの会社が悪用に気づいて止めました。2026年には、AIの会社に見張られない使い方をした攻撃が、次々に報告されています。
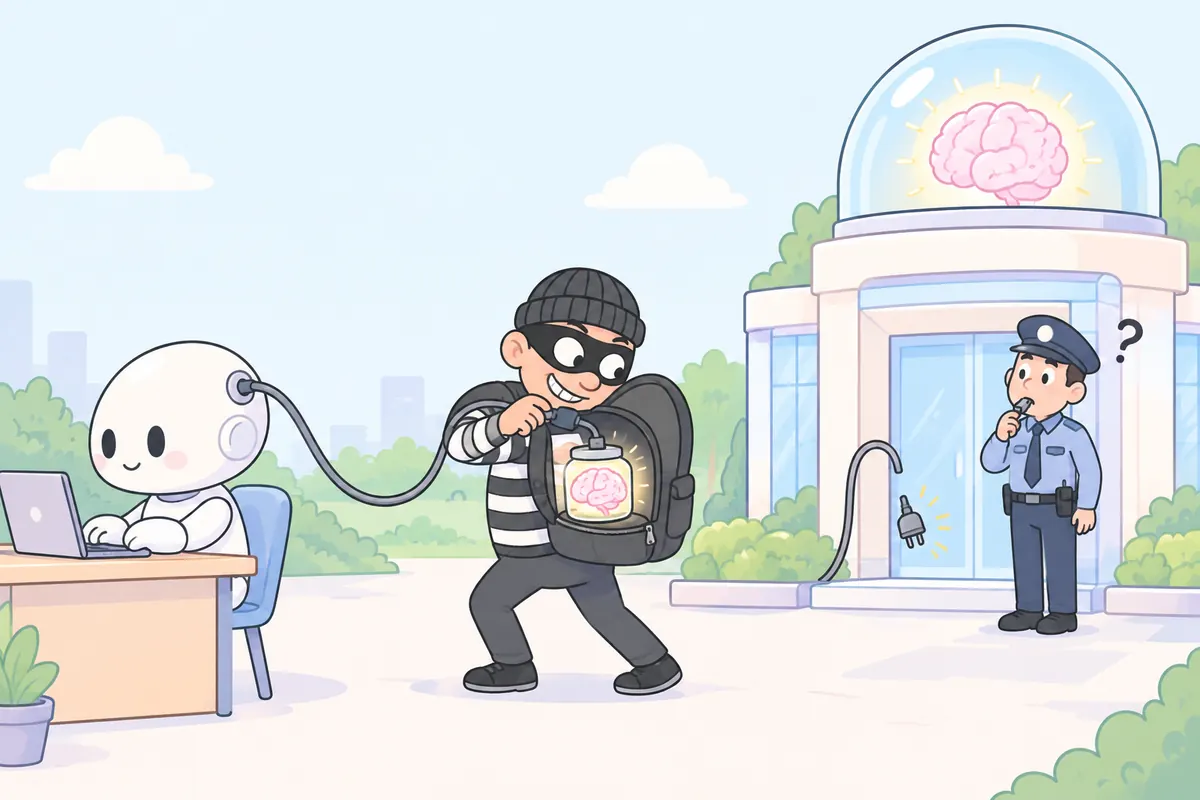
パソコンの中で働くAIの道具は、2つの部品でできています。
- 手足パソコンの中でファイルを読み書きし、命令を打ちこみ、何時間でも作業を続ける道具。Claude Code などがこれにあたります。自分では考えません
- 頭手足に「次は何をするか」を考えて指示するAIの本体。ふだんは、手足を作った会社のAIです
ふだん、手足は作った会社の頭につながっていて、その会社が悪用を見張っています。ところが設定を書きかえると、頭を別の会社のAIに付け替えられます。そうすると、手足を作った会社の見張りも「それは手伝えません」というブレーキも届きません。頭と手足の関係は Claudeってなに? で図にしています。
付け替え先によく使われているのが、中国の会社が作ったAI「DeepSeek」です。中身が公開されているので、自分のサーバーに入れて動かすこともできます。そうなると、だれにも見張られません。なぜ泥棒に好まれるのかは DeepSeekってなに? で解説しています。
報告された例
- 2026年7月Claude Code を手足に、DeepSeek を頭にして、アフガニスタン・タイ・台湾の政府や会社のシステムに入りこんでいた攻撃者の記録が見つかりました。プログラムの中の言葉が簡体字の中国語で、香港のサーバーを使っていたことから、調べた会社は「中国を拠点とする攻撃者の動きと合う」としています。
- 2026年10月韓国の金融機関がねらわれた攻撃で、中国で作られて公開されている「AIに侵入の点検をさせる道具」(ARTEX)と DeepSeek が使われていました。AIへの指示は中国語で書かれ、盗んだデータの売り先までAIにたずねていました。
DeepSeek そのものが悪い、という話ではありません。だれでも使える道具を、泥棒も使っている、という話です。攻撃に使われたAIを数えた集計では、いまも ChatGPT・Claude・Gemini のような、中身が公開されていないAIのほうが多く使われています。ただ、中身が公開されたAIを使う攻撃は急に増えていて、2026年7〜9月はその大半で DeepSeek の名前が出ています。なお、半分以上の攻撃は、どのAIが使われたか分かっていません。
In Japan
日本の会社も
ねらわれている
2026年の秋には、日本のセキュリティ会社や公的な機関が、AIの道具を使った攻撃を国内で確かめたと相次いで発表しました。
-
GMOサイバーセキュリティ byイエラエ2026年10月
攻撃元の1台が、日本企業およそ20社をねらっていた
日本企業への不正アクセスを調べると、攻撃元で ARTEX が使われていました。日本企業ばかりをねらうAIの攻撃元をほかに6台見つけ、ねらわれた会社のうち8社は、9〜10月に情報漏えいを発表していました。
-
トレンドマイクロ2026年10月
主な的は、中小企業や地域の古いままのWebシステム
AIの道具で、19以上の組織(うち日本が16以上)を試していた攻撃者がいました。初期設定のパスワードのままのサーバーから数十万件のデータが持ち出された例や、中小企業で広く使われるルーター(ヤマハ RTX1210)の設定ファイルに残ったパスワードで社内に入られた例もあります。
-
JPCERTコーディネーションセンター2026年10月
国内でも、AIの道具を使った攻撃の試みを確認
インターネットに公開されたWebの仕組みの穴さがしや、設定ファイル・バックアップファイルを盗む攻撃の試みに、AIの道具が使われていたとして、国内の組織に注意を呼びかけています。
入口は、どれも古いままのものでした
トレンドマイクロは、いちばん深く入りこまれた例でさえ、入口は「認証のない公開管理画面という、ごく旧式のWebシステム」だったと書いています。「入り込める扉がなければ、AIを使っても侵入はできなかった」とも。
攻撃者の作業の言葉は簡体字の中国語でしたが、発表した各社は、だれが攻撃しているかは断定できないとしています。GMOは「道具を作ったのが中国のエンジニアであることと、だれがその道具で攻撃しているかは関係がない」とも書いています。
Not only China
中国だけではない
北朝鮮もAIを使っている
Anthropic は2025年8月、北朝鮮の工作員が Claude を使って偽の経歴を作り、技術試験を通って米国の大手IT企業でリモートの仕事を得て、採用後の仕事までこなしていたと発表しました(アカウントは停止)。Google も、北朝鮮の国家の支援を受けた集団が、自社のAI(Gemini)を標的の下調べや攻撃用のプログラム作り、仕事の応募書類作りに使っていたと報告しています。
日本でも、北朝鮮のIT労働者が日本人になりすまし、仕事を仲介するサイトで日本企業の仕事を受けて収入を得ていた事例が確認されています。2026年7月に警察庁などが出した注意喚起は、身元を隠すために「AIの統合を含む一層高度な手法」を使っているとしています。
外注先を選ぶときの見分け方(注意喚起から)
- 写真付きの身分証と合わない、映像が加工や人工的に作られたように見えるなど、ビデオ会議で不自然な点がある
- ビデオ会議での打ち合わせを断る
- 一般的な相場より安い報酬で仕事を募集している
- 1つのアカウントを複数の人で使っている様子がある
6 steps
入りこむまでの
6ステップ
2026年7月に報告された、Claude Code を手足に DeepSeek を頭にした攻撃者は、おおよそ次の順番で入りこんでいました。
-
下見
実際には
ねらった会社が持っているホームページの名前(本体のほかに、テスト用・管理用などの名前)を、だれでも見られる公開の記録や総当たりで洗い出します。
戸締まり
使っていないページ、昔のテスト用のページは消す。「どこに何を置いているか」の一覧を、会社でも持っておく。
-
合鍵さがし
実際には
ホームページの中に書いたままになっている「鍵」、古いままの仕組みの穴、入力欄からデータベースに命令を流しこめる穴を探します。
戸締まり
ページの中に鍵やパスワードを書かない。仕組みの更新を後回しにしない。
-
侵入
実際には
穴を突く既製の道具や、AIに書かせたプログラムで入りこみます。
戸締まり
表のページと管理画面の入口をわける。ホームページの手前に見張り番(WAF)を置く。
-
隠し扉
実際には
画像のふりをしたプログラムをサーバーの中に置き、あとからいつでも戻ってこられるようにします。
戸締まり
サーバーの中に、覚えのないファイルが増えていないかを定期的に点検する。
-
ほかの部屋へ
実際には
見つけた鍵を使って、クラウドのサービスのアカウントを調べ、乗っ取ります。
戸締まり
鍵はサービスごとに分け、必要な分だけの力にしておく。1本の鍵で全部が開く状態にしない。
-
持ち出し
実際には
職員の名前や番号などのデータを盗み出します。本物そっくりの偽のログイン画面の準備も見つかっています。
戸締まり
個人情報をホームページの中にためない。大事なデータの控えを、別の場所にも取っておく。
What AI really changed
AIで変わったのは
速さと数
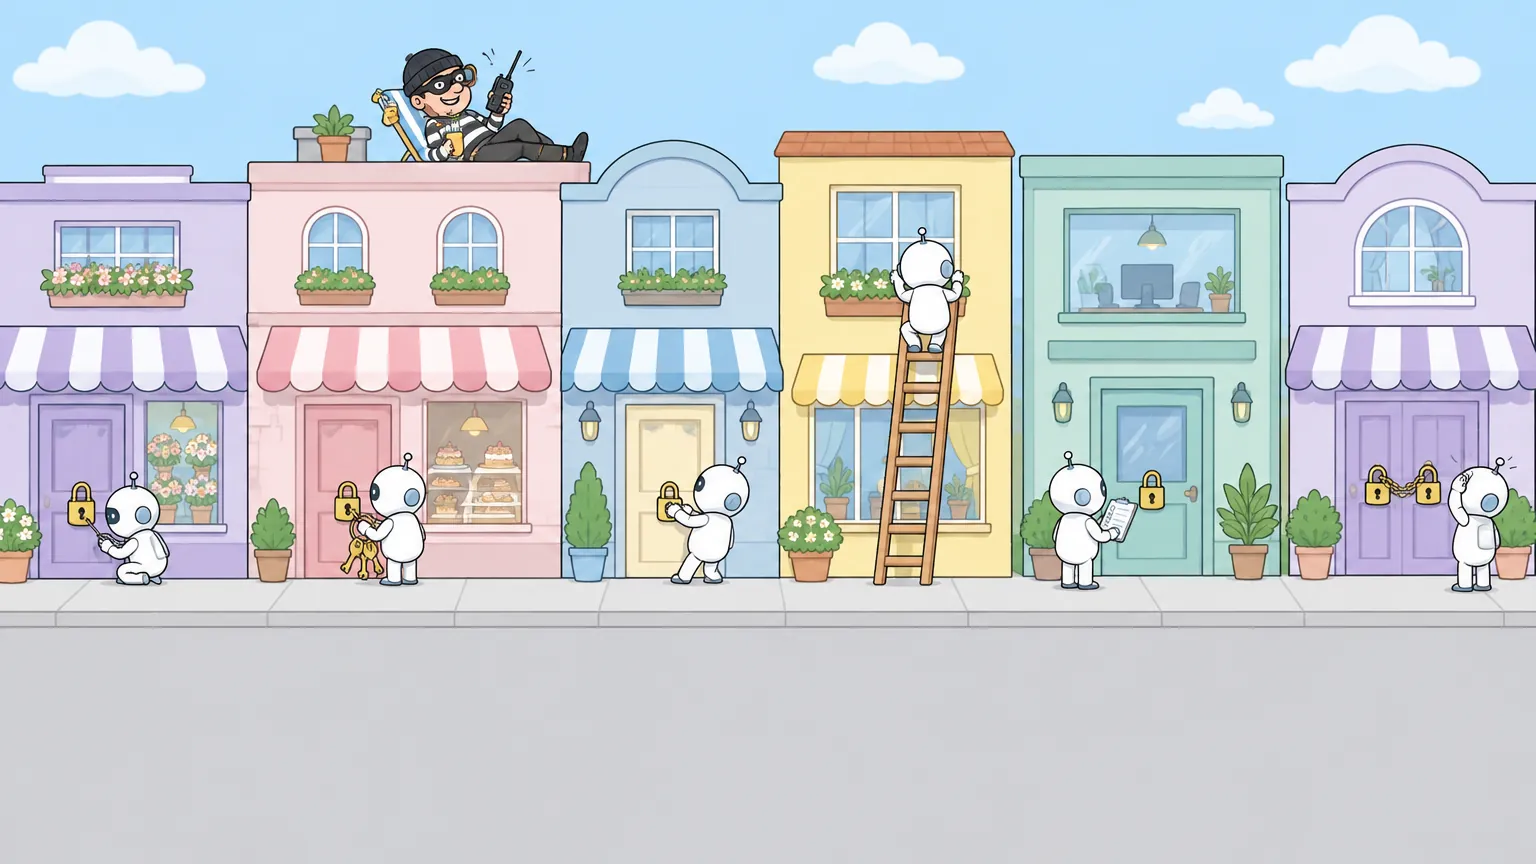
6つのステップをよく見ると、どれもAIが出てくる前からある、昔ながらの手口です。AIが変えたのは、入口の種類ではなく、試す速さと、一度に回れる家の数です。
だから守る側がやることも、新しい魔法ではありません。泥棒の手下が何十倍に増えても入れないように、ふつうの戸締まりを、後回しにせずにやることです。
Your AI tools
AIを使う会社には
新しい穴もある
ここからは中国のハッカーの話とは別に、仕事でAIの道具を使う会社が気をつけたい話です。泥棒は、会社が使っているAIの道具そのものも乗っ取ろうとしています。
ダウンロードした「指示書」で乗っ取る
- Webページは、ダウンロードの場所に、AIの道具あての「指示書」のファイルを黙って置くことができる
- その場所でAIの道具を起動すると、AIは指示書を「この仕事の決まり」だと思って読んでしまう
- 研究者の実験では、AIの道具の1つ(Codex)が9割を超える割合で、指示書のとおりに悪いプログラムを動かした。別の道具(Claude Code)でも、およそ半分の割合でログインの合鍵が外へ漏れた
実際に、ある会社のパソコンのダウンロードの場所で、悪いプログラムを入れさせようとする指示書が見つかっています(動く前に止められました)。たとえるなら、留守番の手下の机に、親分のふりをした偽の業務命令書を置いておくようなものです。
戸締まり
- ダウンロードの場所や、よそからもらったフォルダの中で、AIの道具を起動しない
- 見覚えのない指示書のファイルがあったら、AIに読ませる前に人が中身を見る
- AIの道具のつなぎ先や追加の機能が、知らないうちに変わっていないかを点検する
- AIの道具の「実行前に確認する」設定を切らない。渡す権限は仕事に必要な分だけにする
To do
結局、何をすればいい?
「中国のハッカーがAIで」と聞くと身がまえますが、中小企業がやることは、次の3つに集約されます。
-
古いものを置かない
使っていないページ、昔のテスト用のページ、更新していない仕組みを片づける。ルーターやVPNの機械の更新とパスワードも見直す。
AIの手下は休まず、町じゅうの家を回ります。ねらわれるのは、古いままの扉です。
-
入口をわけて、鍵を2つに
表のページと管理画面とお客さまの情報を、同じ入口でつなげない。初期設定のパスワードは必ず変え、大事なアカウントは鍵2つ(2段階認証)に。
入口をわける話は、セキュリティ対策特設ページでくわしく説明しています。
-
AIの道具にも戸締まりを
会社で使うAIは会社の契約にまとめ、AIの道具を起動する場所と、渡す権限を決めておく。
あなたの会社の戸締まりが何点かは、戸締まりチェックで確かめられます。
TOE も自分の家で試しました
この手口を参考に、TOE の自社のホームページとサーバーを点検しました。公開されている名前の洗い出し、ページに鍵が書かれていないか、覚えのないファイルがないか、AIの道具の設定が変わっていないか。いちばん効いたのは、使っていない古いページを片づけることでした。
お問い合わせフォームが開きます