
中小企業のためのセキュリティ対策ガイド
会社のセキュリティ対策
泥棒のたとえでまるわかり
メール、パスワード、ホームページ、AI、スマホ。会社が狙われやすい入口と、今日からできる対策を、専門用語なしで解説します。社長や総務の方に向けたページです。
- 泥棒の手口11と戸締まり
- 戸締まりチェック15問
- やられたかも?の最初の30分
- 社内ルールのひな形
Ranking
いま会社が狙われている手口 ベスト10
国の機関のIPA(情報処理推進機構)が毎年発表している「情報セキュリティ10大脅威」の、会社向け(組織編)の2026年版です。専門家など約250人の投票で決まります。むずかしい名前の横に、何のことかを書きました。
- 1
- 2
- 3
- 4
- 5
- 6
地政学的リスクに起因するサイバー攻撃(情報戦を含む)
国どうしの対立を背景にした攻撃
- 7
- 8
- 9
DDoS攻撃(分散型サービス妨害攻撃)
大量のアクセスを送りつけて、ホームページなどを止める
- 10
出典:IPA(独立行政法人 情報処理推進機構)「情報セキュリティ10大脅威 2026」組織編(2026年1月29日公開)。脅威の名前は原文のまま、右の説明はTOEが言いかえたものです。
Tricks
泥棒の手口あるある 11
会社のパソコンやホームページにやってくる泥棒の手口を、5つの種類に分けました。どれも「まさかうちが」と思っている会社ほど、あっさり開けてしまいます。
Aだまして自分から開けさせる
メールや画面で人をだまし、こちらにドアを開けさせる手口です。
-
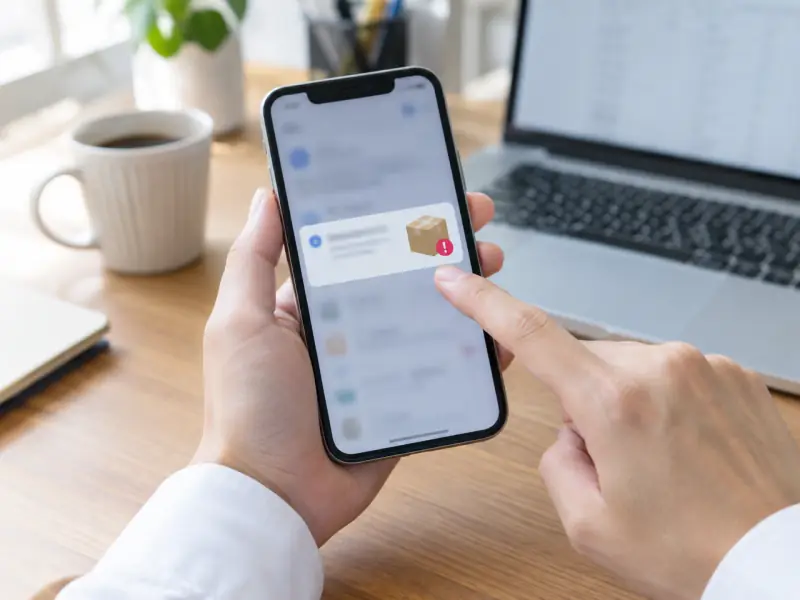
あやしいメール
よくある場面
「アカウントが停止されます」「請求書をご確認ください」「お荷物をお届けできませんでした」。あわてて押したリンクの先は、本物そっくりの偽のログイン画面です。ドアを開けているのは、泥棒ではなくこちらです。
今日からの戸締まり
- メールやSMSのリンクからログインしない。いつものブックマークや公式アプリから入る
- 添付ファイルの「編集を有効にする」「コンテンツの有効化」は押さない
- 「至急」「本日中」と急かすメールほど、ひと呼吸おいて相手に電話で確かめる
-
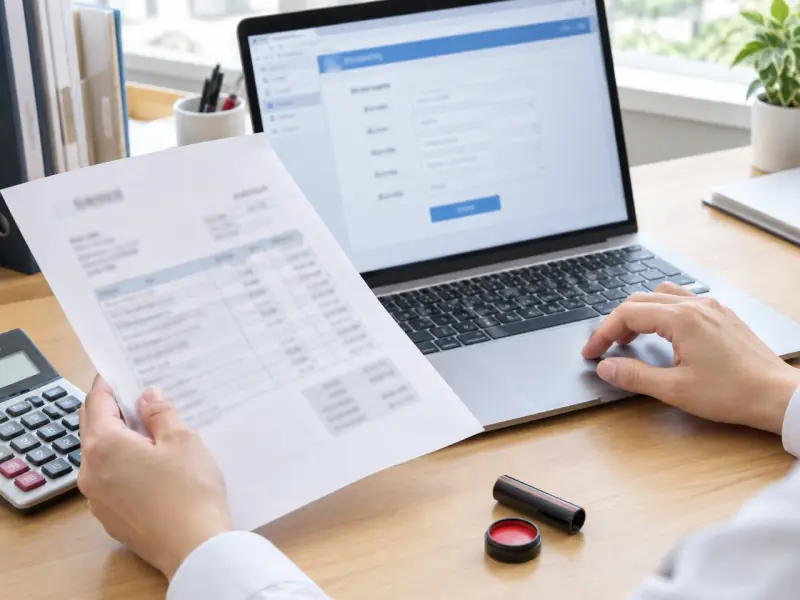
偽の請求書・振込先の変更
よくある場面
取引先や社長になりすましたメールで「今月から振込先の口座が変わりました」「至急この口座に振り込んでほしい」と頼んできます。本物のメールのやり取りを盗み見て、途中から割りこんでくることもあるので、文面だけでは見分けがつきません(「ビジネスメール詐欺」と呼ばれます)。
今日からの戸締まり
- 振込先の変更は、メールに書かれた番号ではなく、前から知っている電話番号にかけて確かめる
- 「急ぎ」「内密に」と言われる振込ほど、2人以上で確かめる決まりにする
- 経理のメールにも鍵2つ(2段階認証)
-
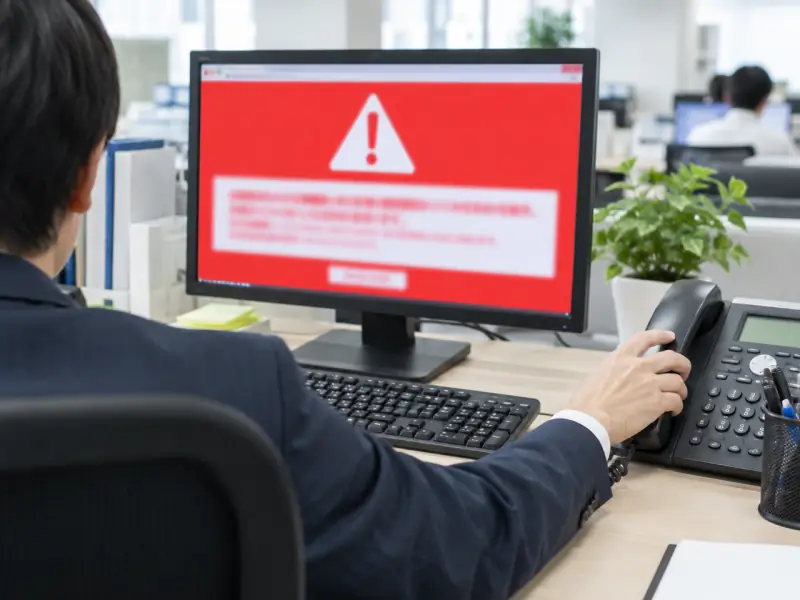
偽の警告画面
よくある場面
ホームページを見ている途中で、突然「ウイルスに感染しました」という大きな警告と警告音が出て、画面の電話番号に電話するよう言われます。電話をかけると、パソコンを遠くから操作するソフトを入れさせられ、サポート料をだまし取られたり、中の情報を見られたりします(「サポート詐欺」と呼ばれます)。
今日からの戸締まり
- 画面に出た電話番号には電話しない
- 閉じられないときは、ブラウザを終了する。だめならパソコンを再起動する
- 言われるままに遠隔操作のソフトを入れない。入れてしまったら、ネットから切り離して社内の担当に連絡
B鍵の管理が甘い
合鍵の作り方や返してもらい方がゆるいと、泥棒は正面から堂々と入ってきます。
-
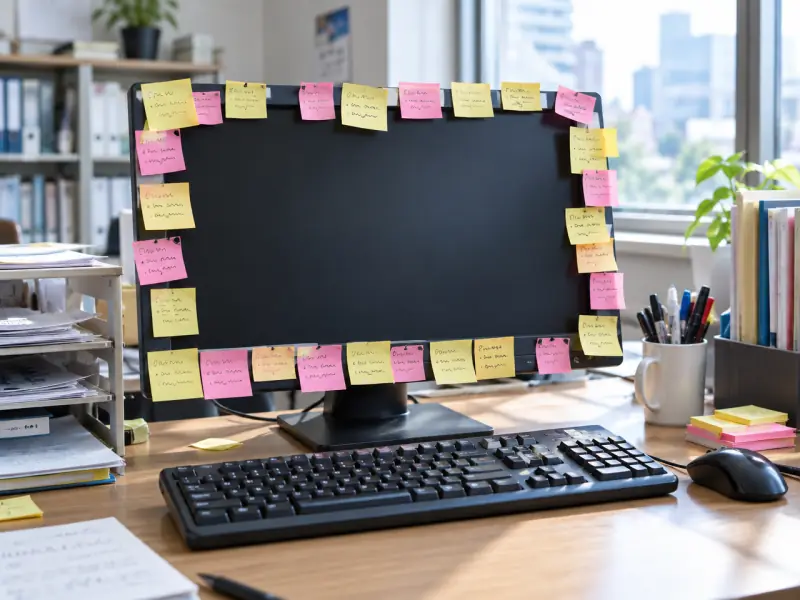
パスワードの使い回し
よくある場面
どこか1つのサービスから漏れたIDとパスワードの組み合わせを、泥棒はほかのサービスで片っぱしから試します(「リスト型攻撃」と呼ばれます)。合鍵が1本あれば、家も車も会社の金庫も開いてしまう状態です。
今日からの戸締まり
- サービスごとに別のパスワードにする。覚えられないなら、パスワード管理アプリに任せる
- メールや会計など大事なものは「鍵2つ」(2段階認証)にする
- パスワードを付せんでモニターに貼らない
-
辞めた人のアカウントが生きたまま
よくある場面
退職した社員や、仕事が終わった外注先のアカウントが、メール・クラウド・ホームページの管理画面にそのまま残っていることがあります。本人に悪気がなくても、そのパスワードが漏れれば泥棒の入口になりますし、辞めた人が今も中を見られる状態でもあります。
今日からの戸締まり
- 退職や契約終了の日に止めるアカウントの一覧を作っておく
- みんなで使っている共有のパスワードは、人が辞めたら変える
- 「誰が、何のアカウントを持っているか」を年に1回見直す
C古い入口・外の入口
直していない古い扉や、外出先の入口からも泥棒は入ってきます。
-
古いままのホームページ
よくある場面
WordPress などで作ったホームページは、本体や追加機能(プラグイン)の更新を放っておくと、世の中に知れ渡った「穴」が開いたままになります。泥棒は穴の開いたサイトを機械で自動的に探して回るので、「うちは小さい会社だから」は通用しません。入られると、ページを書き換えられて、訪れたお客さまを偽のサイトへ案内する踏み台にされることもあります。
今日からの戸締まり
- 更新の担当を決める。「制作会社がやってくれているはず」になっていないか確かめる
- 使っていない追加機能や、昔のテスト用のページは消す
- 管理画面は鍵2つにする。サーバーの見張り番(WAF)も入れておく
- 動く仕組みがそもそも要らないなら、完成したページを置くだけの作りにする(入口をわけるで説明します)
-
フリーWi-Fiで仕事
よくある場面
カフェやホテルの無料Wi-Fiには、パスワードのないものや、本物そっくりの名前をつけた偽のWi-Fiがあります。暗号化されていない通信は、同じWi-Fiにつないでいる人にのぞかれるおそれがあります。
今日からの戸締まり
- 社外で仕事をするときは、スマホのテザリング(スマホの回線を借りる機能)を使う
- 名前のよく似たWi-Fiにつながない
- 会社のファイルを開くのは、会社が決めた方法(社内への専用通路=VPN など)だけにする
D持ち出し・置き忘れ
会社の情報が、会社の外へ勝手に出ていってしまうパターンです。
-
個人のスマホでAIに社内の話
よくある場面
ChatGPT や Claude などのAIは便利です。だからこそ、社員が個人のスマホの無料版に「この見積書を直して」「このお客さまへのおわびの文を考えて」と、会社の情報を貼りつけていることがあります。会社からは、どこに何が渡ったのか見えません。個人向けのプランは、設定によっては入力した内容がAIの学習に使われます。
今日からの戸締まり
- 会社で使うAIは、会社の契約アカウントにまとめる
- 「AIに入れてよい情報」と「入れてはいけない情報」を紙1枚にして配る
- AIのアカウントも鍵2つにする(くわしくはAIは大丈夫?)
-
スマホ・パソコンの置き忘れ
よくある場面
スマホやノートパソコンには、メール、取引先の連絡先、クラウドに入るための鍵がまとめて入っています。画面のロックがなかったり、簡単な暗証番号だったりすると、拾った人がそのまま中を見られます。
今日からの戸締まり
- 画面ロックをかける(推測されにくい暗証番号や、指紋・顔)
- 「端末を探す」機能をオンにして、なくしたら遠くからロック・消去できるようにしておく
- なくしたら、すぐ社内に連絡して、パスワードを変える
E立て直せない
入られたあとや、壊れたあとに、元に戻せないのがいちばん痛い。
-
ランサムウェア
よくある場面
入りこんだ泥棒が、会社のパソコンやサーバーのデータを開けない状態にして「元に戻してほしければお金を払え」と迫ります。「払わなければ盗んだデータをばらまく」と二重に脅す手口もあります。お金を払っても、元に戻る保証はありません。IPAの「情報セキュリティ10大脅威」(組織編)では、2026年版まで11年続けて選ばれ、2026年版は1位です。
今日からの戸締まり
- 大事なデータの控え(バックアップ)を、ふだんのパソコンやネットワークから切り離した場所にも取る
- パソコンや、社外から社内につなぐ機械の更新を後回しにしない
- もしもの時の動き方を決めておく(最初の30分)
-
控え(バックアップ)がない
よくある場面
データが消えるのは泥棒のせいとは限りません。パソコンの故障、コーヒーをこぼす、うっかり上書きする。控えがなければ、どれも取り返しがつきません。控えがあっても、同じパソコンや同じネットワークにつないだままだと、ランサムウェアにまとめて鍵をかけられてしまいます。
今日からの戸締まり
- 控えは「3つ持つ・2種類の置き場所・1つは社外」を目安にする
- 控えから元に戻せるか、年に1回ためす
- クラウドの「ごみ箱」や「以前の版に戻す」機能も確かめておく
手口の写真は、内容をイメージしやすくするために作った生成画像です。実在の会社や人物ではありません。
Check
戸締まりチェック 15問
あなたの会社に当てはまるものに印をつけてください。点数とランクがその場で出ます。印をつけた内容は、どこにも送られません。
もっとくわしく確かめたい方は、IPA(情報処理推進機構)の「5分でできる!情報セキュリティ自社診断」もどうぞ。中小企業向けの公式の診断シートです。
AI Q&A
AIって大丈夫なの?
よく聞かれる3つ
AIの話をすると、社長さんからほぼ必ずこの3つを聞かれます。先に答えを書いておきます。
AIを使うと、会社の情報が漏れない?
AIだから漏れるのではなく、使い方で漏れます。漏れ道をふさげば、ふつうに使えます。
漏れ道はだいたい4つです。社員が個人のスマホや無料版で使う。アカウントを乗っ取られる。会話の「共有リンク」をうっかり公開する。AIにつないだメールやファイルの権限が広すぎる。
戸締まり
- 会社の契約アカウントにまとめる
- AIのアカウントも鍵2つにする
- AIに入れてよい情報のルールを決める
- AIにつなぐメールやファイルは、必要な分だけにする
お客さまの個人情報が漏れたりしない?
いちばん確実なのは、個人情報をAIにもホームページにも置かないことです。
お客さまの名前や連絡先は、AIに貼りつけなくても仕事が回る形にできます。ホームページも同じで、応募やお問い合わせの中身をホームページの中にためこまず、専用のサービスや別の場所で受け取れば、ホームページが破られても個人情報までは届きません。
戸締まり
- AIに渡す前に、名前や連絡先を消す(「A社のBさん」のように置きかえる)
- ホームページの中に個人情報をためない
- 採用の応募や予約は、専用のサービスで受ける
入れた内容を、AIに学習されちゃわない?
学習は、契約と設定で止められます。
会社向けの契約(法人向けのプランやAPI)は、入力した内容を学習に使わないと各社が規約に書いています。個人向けのプランは、設定しだいで学習に使われることがあるので、設定画面で確かめます。ただし「学習されない」と「漏れない」は別の話です。漏れ道のふさぎ方は、ひとつ目の答えのとおりです。
戸締まり
- 会社で使うAIは、法人向けの契約にする
- 個人向けを使うなら、学習の設定を確かめる(例:Claude は「設定」の「プライバシー」)
- 契約の前に、学習と保存期間についての規約を読む
Entrance
入口は一つより
わけたほうが強い
ホームページをお店にたとえると、通りから見えるショーウィンドウと、奥の事務所や金庫があります。よくある作りは、この全部が同じ入口でつながっています。
入口が一つ
- 1ショーウィンドウ:だれが見てもよいページ
- 2事務所:ホームページの管理画面
- 3金庫:お問い合わせやお客さまの情報
表の入口から入れた泥棒は、そのまま事務所にも金庫にも行けてしまいます。WordPress のような作りは、表のページと管理画面が同じ建物の中にあるのがふつうです。
入口をわける
- 1ショーウィンドウ:完成したページをガラス越しに見せるだけ。入る扉がありません
- 2事務所:更新は別の裏口から。鍵は2つ、見張り番つき
- 3金庫:お客さまの情報は、ホームページとは別の専用の場所へ
泥棒が表から入ろうとしても、扉そのものがありません。裏口を狙っても鍵は2つ。万一どこかが破られても、金庫は別の場所にあります。
No moving parts, no back door
そもそも
動く仕組みを置かない
ホームページの「動く部分」(PHP や WordPress)は、とても便利な反面、泥棒に狙われやすい入口でもあります。会社案内のホームページなら、ページをその場で組み立てる仕組みがなくても困らないことがほとんどです。完成したページを置くだけの作り(静的サイト)にすると、狙われる入口そのものが減ります。
TOE も自分の家で試しました
2026年11月、このホームページを WordPress から「完成したページを置くだけの作り」に切り替えました。見た目はそのままです。ログイン画面がなくなったので、そこを狙ったノックはそもそも空振りします。動く部分は、お問い合わせの受付1か所だけにしぼっています。
First 30 minutes
やられたかも?
最初の30分にやること
あやしいリンクを押してしまった、画面がおかしい、データが開けない。そんな時は、あわてて片付けるより先に、この順番で動いてください。
- 1
あわてて消さない。電源もすぐには切らない
画面やファイル、メールを消すと、何が起きたのか後から分からなくなります。電源を切ると、調べるための手がかりが消えることもあります。
- 2
ネットから切り離す
LANケーブルを抜く、Wi-Fiを切る。ほかのパソコンやサーバーへ広がるのを止めます。
- 3
起きたことを残す
気づいた時刻、出ていた画面、届いたメールを、スマホで写真に撮っておきます。
- 4
社内の担当と、取引のある業者に連絡する
一人で抱えこまない。ホームページなら制作会社、パソコンなら保守の業者にも早めに知らせます。
- 5
パスワードを変える・止める
乗っ取られたかもしれないアカウントは、別の安全な端末からパスワードを変えます。お金がからむときは、銀行やカード会社にもすぐ連絡します。
- 6
相談窓口に連絡する
IPA「情報セキュリティ安心相談窓口」(電話 03-5978-7509・平日10時〜17時)や、都道府県警察のサイバー犯罪相談窓口に相談できます。
お客さまの個人情報が漏れたおそれがあるとき
ランサムウェアなど不正な目的で個人データが漏れた(おそれを含む)場合や、漏れた人数が1,000人を超える場合などは、個人情報保護委員会への報告が義務づけられています。くわしくは個人情報保護委員会の「漏えい等の対応とお役立ち資料」を見てください。
House rules
そのまま使える
戸締まりルール10か条
社内に配るひな形です。担当者の名前を入れて、紙1枚で貼り出せます。会社に合わせて書きかえてください。
わが社の戸締まりルール
- パスワードはサービスごとに別にする。メモを机やモニターに貼らない
- メール・会計・ホームページの管理画面は、鍵2つ(2段階認証)にする
- メールやSMSのリンクからログインしない
- 振込先の変更は、前から知っている電話番号で確かめる
- 画面に急に出た警告の電話番号には電話しない
- 「更新してください」は、その週のうちに済ませる
- 会社で使うAIは会社の契約アカウントだけ。お客さまの名前や連絡先は入れない
- 社外の無料Wi-Fiでは会社のファイルを開かない
- スマホ・パソコンには画面ロック。なくしたらすぐ報告する
- おかしいと思ったら、消さずに、すぐ担当者( )に連絡する
10か条のうち、まず全員に守ってほしいのは「鍵2つ」と「リンクからログインしない」と「おかしいと思ったらすぐ連絡」の3つです。
FAQ
よくある質問
うちは小さい会社だから、狙われないのでは?
泥棒は、穴の開いた会社を機械で自動的に探して回るので、会社の大きさは関係ありません。また、取引先の大きな会社に入るための足がかりとして、小さな会社が狙われることもあります(IPAの10大脅威 2026 では2位「サプライチェーンや委託先を狙った攻撃」)。
ウイルス対策ソフトを入れていれば大丈夫?
入れておくのは大事です。ただ、だましのメールで自分からパスワードを入れてしまう手口や、使い回しの合鍵で正面から入られる手口は、ウイルス対策ソフトだけでは防げません。このページの戸締まりと組み合わせてください。
パソコンの更新は、仕事の邪魔になるのですが…
更新は「見つかった穴をふさぐ工事」です。後回しにするほど、穴が開いたままの期間が長くなります。昼休みや帰る前など、時間を決めてまとめて済ませるのがおすすめです。
2段階認証は、毎回面倒では?
最初の設定は少し手間ですが、いつも使う端末では毎回聞かれない設定にできるサービスがほとんどです。知らない端末からログインされそうになったときにだけ、もう一つの鍵が効きます。
ホームページは制作会社に任せているから大丈夫?
契約に「更新作業」が入っているかを確かめてください。作ったあとは何もしない契約も多くあります。あわせて、サーバーやドメインの名義とパスワードが自社で分かるようにしておくと、もしもの時に動けます。
何から始めればいいですか?
今日やるなら3つです。①メールに鍵2つ(2段階認証)②パスワードの使い回しをやめる ③大事なデータの控えを取る。そのあと、戸締まりチェックで残りを埋めていきましょう。
Words
このページの言いかえ辞典
業者さんや記事に出てくるカタカナ語を、このページではこう言いかえています。
| よく聞く言葉 | このページでは | 中身 |
|---|---|---|
| フィッシング | 偽の配達員 | 本物そっくりのメールや画面で、パスワードやカード番号を入力させる手口 |
| ビジネスメール詐欺 | 偽の集金係 | 取引先や社長になりすましたメールで、お金を振り込ませる手口 |
| サポート詐欺 | 偽の修理屋 | 偽の警告画面で電話をかけさせ、お金や情報をだまし取る手口 |
| リスト型攻撃 | 合鍵の総当たり | よそで漏れたIDとパスワードを、別のサービスで次々に試す手口 |
| 2段階認証 (多要素認証) | 鍵2つ | パスワードに加えて、スマホに届く番号などでもう一度本人か確かめる仕組み |
| 脆弱性 | 穴 | ソフトの作りの弱いところ。更新するとふさがる |
| WAF | 見張り番 | ホームページの手前に立って、あやしいアクセスを止める仕組み |
| VPN | 社内への専用通路 | 社外から社内のパソコンやファイルに、暗号化してつなぐ仕組み |
| ランサムウェア | 身代金型の泥棒 | データを開けない状態にして、お金を求めるウイルス |
| サプライチェーン攻撃 | 取引先を足がかりにする泥棒 | 取引先や委託先の弱いところから入り、本命の会社に近づく攻撃 |
| バックアップ | 控え | データの写し。別の場所に置いておくと、いざという時に元に戻せる |
| 静的サイト | 完成したページを 置くだけの作り | ページをその場で組み立てず、できあがったページを並べておくホームページ |
Service
TOEにできること
ホームページとAIの両方を作っている会社なので、戸締まりの点検から、引っ越し、社内のルールづくりまで、まとめてご相談いただけます。
Inspection
ホームページの戸締まり点検
古いままの仕組み、使っていない追加機能、昔のテスト用のページ、出しっぱなしのログイン画面を洗い出して、ふさぐ順番をお伝えします。
Move
完成したページを置くだけの作りへの引っ越し
WordPress のホームページを、見た目を変えずに「完成したページを置くだけの作り」に切り替えます。TOE が自社のホームページで行った方法です。
AI rules
社内のAIルールづくりと研修
会社の契約アカウントへのまとめ方、AIに入れてよい情報のルールづくり、社員向けの使い方の研修まで、一緒に進めます。
お問い合わせフォームが開きます
このページの内容は2026年11月時点のものです。